ISO 27001, KVKK ve Siber Güvenlik Blogu
Bilgi güvenliği yönetim sistemi, sızma testi ve KVKK uyumu hakkında uzman rehberler, güncel mevzuat analizleri ve pratik tavsiyeler.
Kritik Altyapı Sektörleri ve Sanayide Siber Güvenlik
Kritik altyapı sektörleri arasına giren imalat sanayi kuruluşları için teknik sıkılaştırma, OT güvenliği ve ISO 27001 denetim adımlarını derledik.
Devamını Oku
ISO 27001 Zorunlu Dokümanlar Listesi ve Hazırlık Rehberi
ISO 27001 belgelendirme denetimlerinde kritik rol oynayan zorunlu dokümanları, formları ve kayıtları güncel standart maddelerine göre detaylıca listeledik.
Devamını Oku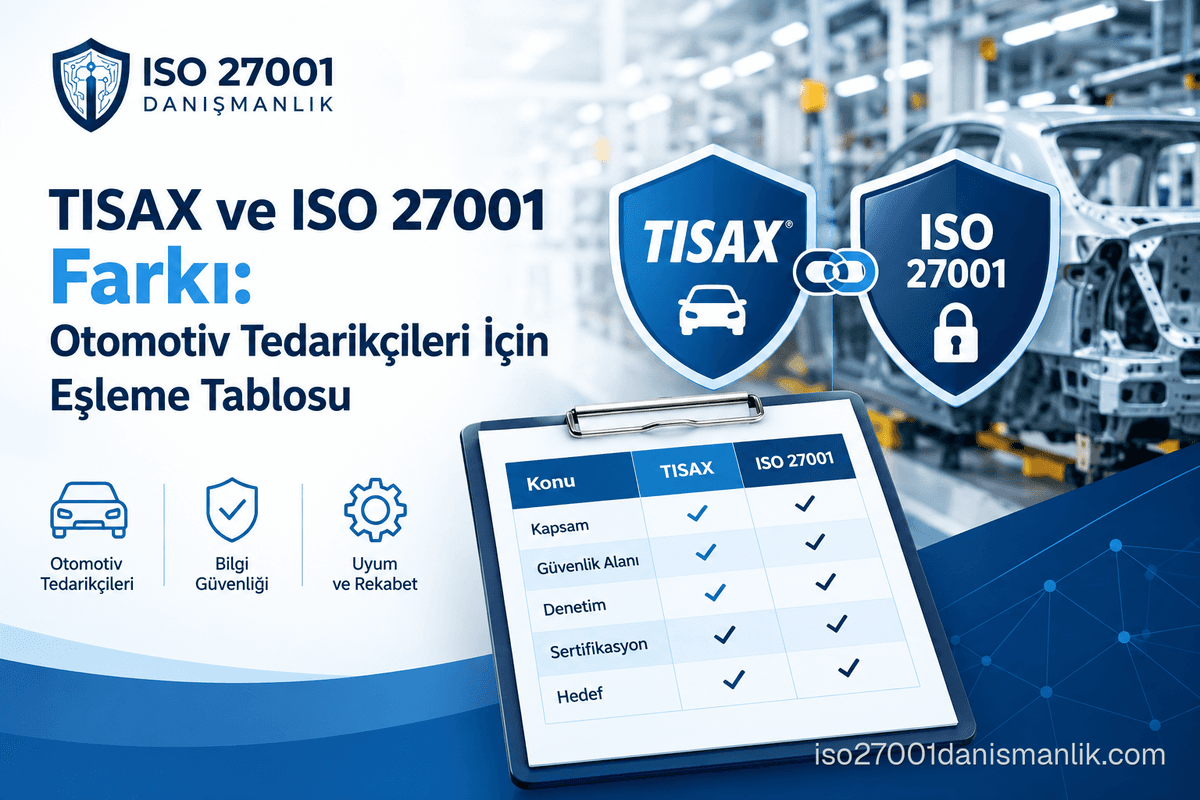
TISAX Nedir? Otomotiv Bilgi Güvenliği ve VDA ISA Rehberi
Otomotiv endüstrisinde veri güvenliğini standartlaştıran TISAX mekanizmasını, VDA ISA gereksinimlerini ve denetim hazırlık süreçlerini uzman bakış açısıyla keşfedin.
Devamını Oku
ISO 27001 Erişim Kontrolü Rehberi: Denetim ve Uygulama
ISO 27001 erişim kontrolü süreçlerinde denetçilerin beklediği teknik kanıtlar, PowerShell raporları ve KVKK uyumu için kritik kontrol listesini içeren kapsamlı rehber.
Devamını Oku
Siber Güvenlik Kanunu 7545: ISO 27001 Uyum ve Denetim Rehberi
7545 sayılı Siber Güvenlik Kanunu, kritik altyapı işleten kurumlara yeni siber savunma yükümlülükleri getiriyor. ISO 27001:2022 standartlarıyla uyum stratejilerini keşfedin.
Devamını Oku
Yazılım Firmaları İçin ISO 27001 Risk Değerlendirmesi
Genel risk şablonları yazılım firmalarının gerçek risklerini, yani kaynak kodu, CI/CD sırlarını, açık kaynak bağımlılıklarını ve üretim verisini ıskalar. Bu rehber ISO/IEC 27001:2022'nin 6.1.2 ve 6.1.3 maddelerine göre adım adım yöntem, 5x5 kriter tablosu ve Ek-A eşlemeli örnek risk tablosu sunar.
Devamını Oku
ISO 27001 Stage 2 Uygunsuzlukları ve Önleme Yolları
Stage 2 denetiminde uygunsuzlukların çoğu dokümanda değil, dokümanla sahadaki uygulama arasındaki boşlukta çıkar. Bu rehber, ISO/IEC 27001:2022'nin en sık bulgu yazılan maddelerini, denetçinin istediği kanıtları ve 30 günlük hazırlık listesini madde numaralarıyla anlatır.
Devamını Oku
Active Directory Sıkılaştırmada 5 Kritik Hata ve Ek-A
Active Directory saldırılarının çoğu yeni bir açıklıktan değil, yıllardır değişmeyen varsayılan ayarlardan beslenir. Bu rehber en sık yapılan 5 sıkılaştırma hatasını GPO ayar adları, PowerShell kontrol komutları ve ISO/IEC 27001:2022 Ek-A kontrolleriyle eşleştirerek anlatır.
Devamını Oku
Gebze ve Kocaeli OSB Firmaları İçin BGYS Kurulumu
Üretim firmasında BGYS kurmak, ofis bilgisayarlarını korumaktan ibaret değildir. Bu rehber Gebze ve Kocaeli'deki OSB firmaları için kapsam kararından OT/IT ağ ayrımına, müşteri güvenlik anketlerinden fabrikaya özgü KVKK konularına kadar ISO/IEC 27001:2022 maddeleriyle eşlenmiş 10 adımlık bir kurulum planı sunar.
Devamını Oku