Açıklık yönetimi süreci, kurumsal bilgi sistemlerinde yer alan yazılım, donanım ve ağ açıklarının sistematik olarak tespit edilmesi, önceliklendirilmesi ve kapatılması aşamalarını kapsar. ISO/IEC 27001:2022 standardının A.8.8 kontrol maddesi gereğince, kuruluşlar teknik açıklıklara ilişkin bilgileri zamanında edinmeli, sistemlerinin bu açıklıklara maruziyetini değerlendirmeli ve uygun önlemleri derhal almalıdır. Bu süreç, sadece dış tehditlere karşı bir kalkan oluşturmakla kalmaz, aynı zamanda BGYS denetimlerinde en çok incelenen operasyonel adımlardan birini oluşturur. Bilgi güvenliği yönetim sistemlerinde teknik açıklıkların kontrol altında tutulması, proaktif siber savunmanın temel taşıdır. Sistemlerin güncel tutulmaması, yetkisiz erişimlerin önünü açarken yasal ve düzenleyici uyumluluk süreçlerinde de eksiklikler doğurur. Danışmanlarımız, kurumların bu süreçleri otomatize etmesine ve denetimlere eksiksiz hazırlanmasına rehberlik eder.
İçerik
Açıklık Yönetimi Nedir ve Kimleri Kapsar?
Teknik açıklık yönetimi, bilgi teknolojileri altyapısındaki zafiyetlerin yaşam döngüsünü yöneten yapısal bir süreçtir. ISO/IEC 27001:2022 standartları çerçevesinde bu süreç, kurum bünyesindeki tüm varlık sahiplerini, sistem yöneticilerini, yazılım geliştirme ekiplerini ve bilgi güvenliği komitesini doğrudan kapsar. Sadece sunucular veya son kullanıcı cihazları değil, bulut ortamları ve IoT bileşenleri de bu kapsamda değerlendirilir.
Kurumlar, zafiyet tarama araçları kullanarak düzenli taramalar gerçekleştirir. Ancak tarama yapılmış ama takip edilmemiş bulgular, iç denetimlerde en sık karşılaşılan uygunsuzluklar arasındadır. Taramalardan çıkan sonuçların raporlanması yeterli değildir; her bulgunun bir sorumlusu ve kapatma takvimi olmalıdır. Bu aşamada profesyonel iso-27001-danismanlik-hizmeti alarak süreçlerinizi standartlara uyumlu hale getirebilirsiniz.
Adım Adım Açıklık Yönetimi Süreci
Etkili bir açıklık yönetimi döngüsü, varlık keşfi ile başlar ve sürekli iyileştirme ile devam eder. Ekip üyelerinin sorumluluklarının net bir şekilde tanımlandığı bu yapı, denetçilerin en çok aradığı somut kanıtların üretilmesini sağlar.
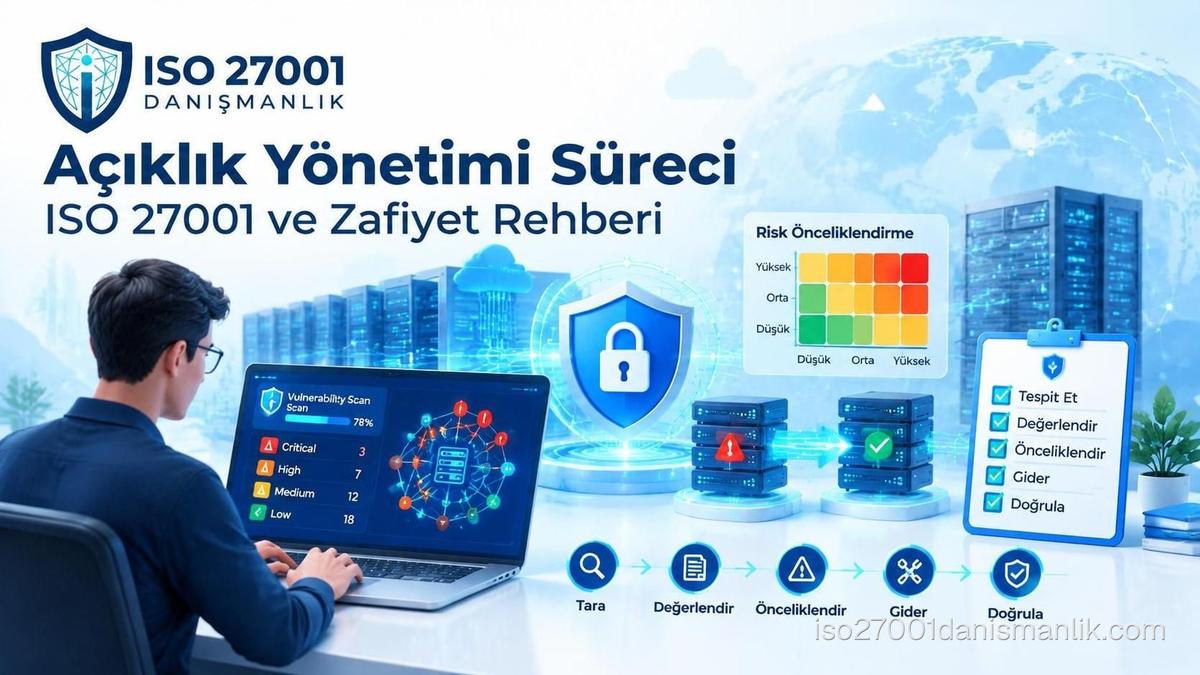
Aşağıdaki adımlar, ISO 27001 altyapısında uyumlu bir açıklık yönetiminin nasıl kurulacağını göstermektedir:
- Varlık Envanteri Oluşturma: Ağdaki tüm IP blokları, sunucular, yazılımlar ve web uygulamaları kayıt altına alınır. Sorumlu: BT Ekip Lideri. Çıktı: Güncel Varlık Envanteri Raporu.
- Düzenli Zafiyet Taramaları: İç ve dış ağlarda periyodik taramalar planlanır. Sorumlu: Sistem Uzmanı. Çıktı: Ham Tarama Çıktıları ve Log Kayıtları.
- Önceliklendirme ve Risk Analizi: Tespit edilen zafiyetler CVSS ve EPSS skorlarına göre sınıflandırılır. Sorumlu: Bilgi Güvenliği Uzmanı. Çıktı: Risk Değerlendirme Matrisi.
- Yama Yönetimi ve Kapanış: Kritiklik derecesine göre yamalar uygulanır veya telafi edici kontroller devreye alınır. Sorumlu: Sistem ve Yazılım Ekipleri. Çıktı: Yama Uygulama ve Kapanış Tutanakları.
- Doğrulama Taramaları: Kapatılan açıkların tekrar test edilmesi sağlanır. Sorumlu: Güvenlik Ekibi. Çıktı: Doğrulama Raporu ve İyileştirme Onayı.
CVSS ve EPSS ile Önceliklendirme Kriterleri
Tüm zafiyetlerin aynı anda kapatılması operasyonel olarak imkansızdır. Bu nedenle Ortak Zafiyet Puanlama Sistemi (CVSS) ve Exploit Tahmin Sistemi (EPSS) skorları kullanılarak akıllı bir önceliklendirme yapılır. CVSS skoru zafiyetin teknik şiddetini gösterirken, EPSS skorları o açığın saldırganlar tarafından gerçekten istismar edilme olasılığını tahmin eder. Bu iki metriğin birlikte değerlendirilmesi, sınırlı kaynakların en kritik noktalara odaklanmasını sağlar.
| Zafiyet Önem Derecesi | CVSS Aralık Aralığı | Örnek Kapanış Süresi | Alınacak Aksiyon |
|---|---|---|---|
| Kritik | 9.0 - 10.0 | 24 - 48 Saat | Acil yama veya servisin izole edilmesi |
| Yüksek | 7.0 - 8.9 | 7 Hafta (Örnek) | Planlı bakım penceresinde yama uygulanması |
| Orta | 4.0 - 6.9 | 30 Gün | Bir sonraki güncelleme döneminde kapatma |
| Düşük | 0.1 - 3.9 | 90 Gün | Risk kabulü veya genel iyileştirme |
Denetimde İstenen Somut Kanıtlar ve Kayıtlar
ISO 27001 denetimlerinde A.8.8 kontrol maddesi için belgelendirme denetçileri sözlü beyanlara itibar etmez. Sürecin gerçekten işletildiğini kanıtlayan somut kayıtlar sunulmalıdır. Denetçilerin görmek istediği başlıca kanıtlar şunlardır:
- Periyodik zafiyet tarama raporları (tarih, taranan IP adresleri ve bulunan açık sayıları).
- Zafiyetlerin risk derecelerine göre sınıflandırıldığını gösteren matrisler.
- Yama uygulama talepleri, onayları ve gerçekleştirilen işlemlerin log kayıtları.
- Kapanış doğrulama testlerinin sonuç raporları.
- Risk kabul formları (kapatılamayan zafiyetler için üst yönetimin imzaladığı onay belgeleri).
Sık Yapılan Hatalar ve Önleme Yöntemleri
Uygulama süreçlerinde karşılaşılan hatalar, denetimlerde uygunsuzluk olarak raporlanır. Bu hataların önlenmesi kurumsal direnci artırır:
- Taramaların yapılması ancak bulguların takip edilmemesi: Her bulgu bir biletleme sistemine (Jira, ServiceNow vb.) atanmalı ve takip edilmelidir.
- Sadece dış ağ taramalarına odaklanılması: İç ağdaki zafiyetler (lateral movement riskleri) göz ardı edilmemelidir.
- Üretim ortamlarında test yapılmadan yama uygulanması: Sistem kararsızlığına yol açmamak için test ortamlarında doğrulama yapılmalıdır.
- Üst yönetimin risk kabul süreçlerine dahil edilmemesi: Kritik açıklar kapatılamıyorsa sorumluluk yönetim onayına bağlanmalıdır.
- Sızma testleri ile rutin zafiyet taramalarının karıştırılması: Rutin taramalar araçlarla yapılırken, derinlemesine güvenlik analizi için profesyonel sizma-testi-pentest-hizmeti alınmalıdır.
Teknik Yapılandırma ve Tarama Örnekleri
Sistem güvenliğinin doğrulanması ve teknik açıklıkların tespiti için kullanılan araçların doğru yapılandırılması gerekir. Linux tabanlı sunucularda açık portların ve servislerin tespiti için nmap komutları veya auditd kuralları sıklıkla kullanılır. Örneğin, sistemdeki yetkisiz değişiklikleri izlemek ve loglamak için temel bir auditd kuralı şu şekilde tanımlanabilir:
## /etc/audit/rules.d/audit.rules
-w /etc/passwd -p wa -k identity_changes
-w /etc/shadow -p wa -k identity_changes
Ayrıca Windows tabanlı ortamlarda güvenlik politikalarının denetlenmesi için auditpol aracı kullanılarak ilke yapılandırmaları doğrulanabilir:
auditpol /get /category:*
Bu tür teknik kontroller, A.8.15 kayıt tutma ve A.8.16 izleme faaliyetleri ile doğrudan bütünleşir.
- Tüm kritik IP blokları ve varlıklar tarama kapsamına dahil edildi mi?
- İç ve dış zafiyet taramaları için periyodik takvim oluşturuldu mu?
- Tespit edilen zafiyetler CVSS skorlarına göre önceliklendirildi mi?
- Kapatılamayan zafiyetler için resmi risk kabul formları imzalandı mı?
- Yama yönetim süreçleri ve test adımları dokümante edildi mi?
- Doğrulama taramaları ile açıkların kapandığı teyit edildi mi?
- İlgili personellere teknik açıklık ve yama yönetimi eğitimleri verildi mi?
ISO 27001 ve Sızma Testi İlişkisi
Teknik açıklık yönetimi, otomatik araçlarla yapılan rutin taramalardan ibaret değildir. ISO 27001 standardı, otomatik taramaların ötesinde insan zekasıyla desteklenen güvenlik testlerini de talep eder. Bu noktada rutin açıklık taramaları ile harici güvenlik testleri birbirini tamamlar. Altyapınızın zayıf noktalarını bağımsız bir gözle inceletmek için sızma testi hizmetlerinden yararlanabilirsiniz.
Sıkça Sorulan Sorular
Açıklık taraması ile sızma testi arasındaki fark nedir?
Açıklık taraması, otomatik araçlar yardımıyla sistemdeki bilinen zafiyetlerin listelenmesini sağlayan rutin bir süreçtir. Sızma testi ise uzman siber güvenlik uzmanlarının manuel teknikler ve istismarlar kullanarak sistemdeki açıkları sömürmeye çalıştığı derinlemesine bir güvenlik değerlendirmesidir. ISO 27001 standardı her iki yaklaşımın da bütünleşik olarak kullanılmasını şart koşar.
Zafiyet taramaları sistemi yavaşlatır mı?
Doğru yapılandırılmamış ve agresif ayarlarla yapılan zafiyet taramaları, hassas ağ cihazlarında veya eski sunucularda yük artışına ve servis kesintilerine neden olabilir. Bu nedenle taramalar genellikle mesai saatleri dışında veya yükün az olduğu zaman dilimlerinde planlanmalı, tarama profilleri varlıkların kapasitesine göre dikkatle ayarlanmalıdır.
Her bulunan zafiyeti hemen kapatmak zorunda mıyım?
Operasyonel olarak tüm zafiyetleri aynı anda kapatmak mümkün olmayabilir. Standartlar, risk temelli yaklaşıma izin verir. Kritiklik derecesine göre önceliklendirme yapılarak yamalar uygulanır. Kapatılması teknik olarak mümkün olmayan veya iş süreçlerini aksatacak zafiyetler için resmi risk kabul prosedürleri işletilerek üst yönetim onayına sunulmalıdır.
EPSS skoru açıklık yönetiminde nasıl kullanılır?
EPSS (Exploit Prediction Scoring System), bir zafiyetin önümüzdeki 30 gün içinde internet üzerinden saldırganlar tarafından istismar edilme olasılığını yüzde olarak ifade eder. CVSS skoru teknik şiddeti gösterirken, EPSS skoru gerçek dünya tehdit olasılığını gösterir. Ekipler, yüksek EPSS skoruna sahip zafiyetlere öncelik vererek kaynaklarını daha etkin kullanır.
Küçük ölçekli işletmeler de açıklık yönetimi yapmak zorunda mı?
ISO/IEC 27001 belgelendirme süreçlerinde işletmenin ölçeği ne olursa olsun bilgi güvenliği riskleri yönetilmek zorundadır. Küçük ölçekli işletmeler de dışarıdan gelebilecek siber saldırılara karşı uç nokta cihazlarını ve sunucularını düzenli olarak taramak ve açıklıklarını kapatmakla yükümlüdür.
Tarama sonuçları denetimde hangi formatta sunulmalıdır?
Belgelendirme denetimlerinde, tarama araçlarından alınan ham raporların yanı sıra bu raporların analiz edildiğini, bulguların ilgili birimlere atandığını ve kapatma tarihlerinin takip edildiğini gösteren özet yönetim tabloları veya biletleme sistemi ekran çıktıları sunulmalıdır.
Kaynaklar
- ISO/IEC 27001:2022 Information security management systems - https://www.iso.org (yeni sekmede açılır)
- National Institute of Standards and Technology (NIST) Vulnerability Management - https://www.nist.gov (yeni sekmede açılır)
- Open Web Application Security Project (OWASP) Top Ten - https://www.owasp.org (yeni sekmede açılır)
Sonuç ve Teklif
Teknik açıklık yönetimi süreci, kurumsal siber dayanıklılığın ve ISO 27001 uyumluluğunun vazgeçilmez bir parçasıdır. Zafiyetlerin zamanında tespit edilmesi, doğru önceliklendirilmesi ve kapatılması denetim başarılarını doğrudan etkiler. Sürecinizi profesyonel bir bakış açısıyla yapılandırmak ve belgelendirme hazırlıklarınıza yön vermek için ücretsiz ön görüşme ve teklif için formu doldurun.
Hazırlayan: ISO 27001 Danışmanlık uzman ekibi (BGYS danışmanları ve sızma testi uzmanları).