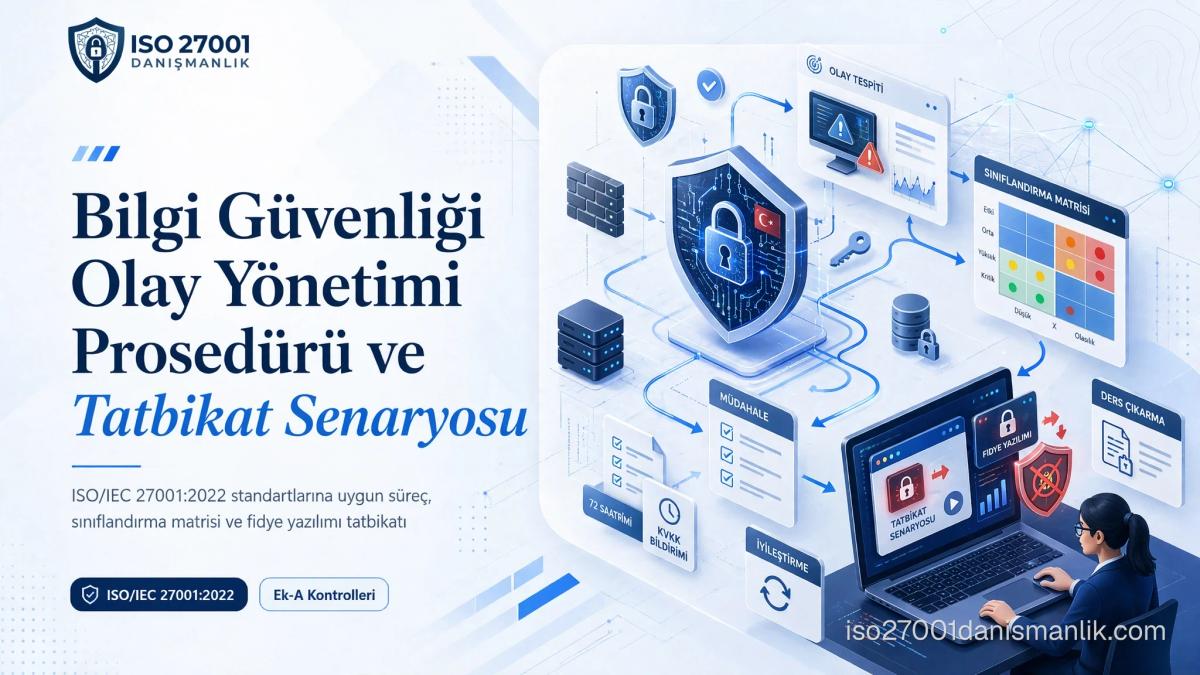
Bilgi güvenliği olay yönetimi, kurumsal sistemlerde meydana gelen siber güvenlik tehditlerinin, izinsiz erişimlerin veya veri sızıntılarının tespiti, analizi, bertaraf edilmesi ve kök nedenin giderilmesi için izlenen sistematik süreçtir. ISO/IEC 27001:2022 standardının A.5.24 ile A.5.28 maddeleri arasındaki kontroller bu yapının iskeletini oluşturur. Söz konusu süreç, kurumların dijital varlıklarını korurken olası operasyonel duraksamaları en aza indirmesini sağlar.
Bilgi güvenliği olay yönetimi süreçlerinin etkin bir şekilde işletilmesi, sadece teknik bir tedbir değil aynı zamanda yasal uyumluluğun temel şartıdır. Kurumlar, olaylara müdahale planlarını önceden hazırlayarak yaşanabilecek krizleri kontrol altına alabilir. ISO/IEC 27001:2022 standardına uyum sağlamak ve kurumsal güvenlik seviyenizi artırmak için iso-27001-danismanlik-hizmeti sayfasından destek alabilirsiniz.
İçerik
ISO 27001 ve Olay Yönetimi Kontrolleri (A.5.24 - A.5.28)
ISO/IEC 27001:2022 Ek-A 5 Teması altında yer alan olay yönetimi kontrolleri, organizasyonların güvenlik ihlallerine karşı hazırlıklı olmasını zorunlu kılar. Bu yapı, olayların raporlanmasından delil toplamaya kadar beş temel aşamayı kapsar. Denetimlerde en sık karşılaşılan bulguların başında, olay kayıt formlarının boş bırakılması veya olayların geç raporlanması gelir.
Her organizasyon, bilgi güvenliği olay yönetimi planlaması ve hazırlığı (A.5.24) kapsamında acil durum ekiplerini ve sorumluluk dağılımını belirlemelidir. Olayların değerlendirilmesi ve karar verilmesi (A.5.25) aşamasında, şüphenin gerçek bir ihlal olup olmadığı hızla doğrulanır. Bilgi güvenliği ihlal olaylarına müdahale (A.5.26) adımı ise sistemin izole edilmesi ve zararın sınırlandırılmasını hedefler. Teknik açıklıkların zamanında kapatılması ve olası sızma senaryolarının önlenmesi için profesyonel bir sizma-testi-pentest-hizmeti desteği alınması, sistem açıklarının proaktif olarak kapatılmasında kritik rol oynar.
Olay Sınıflandırma Matrisi ve Etki Analizi
Bir güvenlik alarmı çaldığında ilk adım, olayın büyüklüğünü ve kritiklik derecesini belirlemektir. Sınıflandırma yapılmadığında ekipler küçük çaplı bir tarama faaliyeti ile büyük bir veri sızıntısına aynı öncelikle müdahale edebilir. Bu karmaşayı önlemek için somut kriterlere dayalı bir matris kullanılır.
Aşağıdaki tablo, bilgi güvenliği olay yönetimi sürecinde kullanılan tipik bir etki ve aciliyet sınıflandırma matrisini göstermektedir:
| Seviye | Tanım ve Örnek Olay | Etki Alanı | Müdahale Süresi |
|---|---|---|---|
| Düşük | Tekil kullanıcı şifre denemesi, spam e-posta | Tek cihaz / bireysel | 24 Saat |
| Orta | Yetkisiz dosya paylaşım denetimi, zararlı yazılım tespiti | Departman / yerel ağ | 4 Saat |
| Kritik | Fidye yazılımı (Ransomware), veri tabanı sızıntısı | Tüm kurum / kritik sistem | 15 Dakika |
Adım Adım Bilgi Güvenliği Olay Müdahale Süreci
Olay yönetimi, reaktif bir refleks değil, önceden kurgulanmış adımlardan oluşan proaktif bir döngüdür. Kurumların bu süreci yazılı bir prosedür haline getirmesi ve düzenli olarak test etmesi şarttır. Profesyonel bir bgys-danismanlik süreci, bu adımların kurum kültürüne entegre edilmesini sağlar.
- Tespit ve Raporlama: Anomali tespiti, kullanıcı bildirimi veya SIEM (Güvenlik Bilgisi ve Olay Yönetimi) sistemlerinden düşen uyarılarla süreç başlar. Sorumlu: IT Operasyon / Tüm Personel. Çıktı: Olay Kayıt Formu.
- Değerlendirme ve Sınıflandırma: Olayın doğrulanması ve yukarıdaki matrise göre seviyelendirilmesi yapılır. Sorumlu: Bilgi Güvenliği Sorumlusu. Çıktı: Önceliklendirilmiş Olay Raporu.
- Müdahale ve İzolasyon: Etkilenen sistemlerin ağdan koparılması, hesapların askıya alınması ve yayılımın durdurulması sağlanır. Sorumlu: Sistem Yöneticisi / Olay Müdahale Ekibi. Çıktı: İzolasyon Tutanağı.
- İyileştirme ve Kök Neden Analizi: Zafiyetin kapatılması, yamaların geçilmesi ve sistemin güvenli şekilde ayağa kaldırılması gerçekleştirilir. Sorumlu: Yazılım / Altyapı Ekibi. Çıktı: Teknik Düzeltme Raporu.
- Kapanış ve Ders Çıkarma: Olay raporunun tamamlanması, oltalama-tatbikati gibi önleyici testlerin güncellenmesi yapılır. Sorumlu: BGYS Komitesi. Çıktı: Nihai Olay Değerlendirme Dosyası.
Kanıt Toplama ve KVKK 72 Saat Bildirim Kuralı
Bilgi güvenliği olay yönetimi sadece teknik bir onarım süreci değildir. Olayın adli bilişim standartlarına uygun olarak ele alınması (A.5.28 Kanıt toplama) ve yasal mercilere bildirilmesi gerekir. Özellikle kişisel verilerin yetkisiz kişilerce ele geçirilmesi durumunda, 6698 sayılı KVKK m.12 gereği Kişisel Veri Koruma Kurumu'na bildirim yapılması zorunludur.
Uygulamada, veri sızıntısı tespit edildiğinde kvkk-teknik-tedbirler-nelerdir-ve-nasil-uygulanir rehberinde belirtilen teknik tedbirlerin devreye alınması ve kvkk-danismanligi kapsamında yasal süreler içinde (genellikle 72 saat içinde) Kurul'a ve ilgili kişilere haber verilmesi kritik önem taşır. Delillerin bütünlüğünün bozulmadan (hash değerleri alınarak) saklanması, olası hukuki süreçlerde kurumun elini güçlendirir.
Masa Başı Tatbikat Senaryosu: Fidye Yazılımı Krizi
Tatbikatlar, dokümante edilmiş kuralların sahada nasıl çalıştığını görmek için en değerli araçtır. Aşağıdaki senaryo, kritik bir fidye yazılımı (Ransomware) saldırısında ekiplerin reflekslerini test etmek amacıyla kurgulanmıştır:
- Senaryo Başlangıcı: Pazartesi sabahı saat 09:15'te, muhasebe departmanındaki bir çalışanın iş istasyonundaki dosya uzantılarının '.locked' olarak değiştiği ve ekranda bir fidye not belgesi belirdiği bildirilir.
- İlk Tepki: Çalışan, internet bağlantısını keser ve durumu derhal BT ekibine bildirir. BT ekibi A.5.24 prosedürünü devreye sokar.
- İzolasyon: Ağ yöneticisi, etkilenen bilgisayarı VLAN dışına alır ve ana sunucu paylaşımlarını geçici olarak erişime kapatır.
- Adli Analiz: Güvenlik ekibi, zararlı yazılımın hangi e-posta veya zafiyet üzerinden sisteme sızdığını araştırır. Yedeklerin bütünlüğü kontrol edilir.
- Geri Dönüş ve Kapanış: Son temiz yedek (örneğin Pazar gecesi yedeği) güvenli ortama yüklenir. Olay raporu yazılarak yönetim kuruluna sunulur.
Sık Yapılan Hatalar
- Olay kayıtlarının tutulmaması: Tespit edilen küçük güvenlik açıklarının loglanmaması, büyük sızıntıların önceden fark edilmesini engeller. Her olay belgelenmelidir.
- Yetki karmaşası: Kriz anında kimin karar vereceğinin belirsiz olması müdahaleyi geciktirir. Rol dağılımı önceden tanımlanmalıdır.
- İletişim eksikliği: Teknik ekibin yönetimi ve hukuki departmanı bilgilendirmemesi, yasal bildirim sürelerinin kaçırılmasına yol açar.
- Yedeklerin test edilmemesi: Felaket anında geri dönülemeyen yedekler, bilgi güvenliği olay yönetimi sürecini tamamen boşa çıkarır.
- Kök nedenin araştırılmaması: Sadece sistemi yeniden kurup sorunu kapatmak, aynı zafiyetin tekrar kullanılmasının önünü açar.
Bilgi Güvenliği Olay Yönetimi Kontrol Listesi
- Bilgi güvenliği olay yönetimi prosedürü güncellendi mi ve tüm personele duyuruldu mu?
- 7/24 ulaşılabilecek bir olay müdahale ekibi ve iletişim listesi oluşturuldu mu?
- Olay sınıflandırma matrisi (düşük, orta, kritik) belirlendi mi?
- Adli bilişim kurallarına uygun delil toplama yönergesi hazır mı?
- KVKK ve sektörel düzenlemelere uygun ihlal bildirim akışı tanımlandı mı?
- Yılda en az iki kez masa başı veya simüle tatbikat yapılıyor mu?
- Olay sonrası kök neden analiz raporları BGYS yönetim gözden geçirme toplantılarına taşınıyor mu?
Sıkça Sorulan Sorular
Bilgi güvenliği olayı nedir ve her alarm bir olay mıdır?
Bilgi güvenliği olayı, bir sistemin, hizmetin veya ağın güvenlik politikasını ihlal eden ya da koruyucu önlemleri tehlikeye atan doğrulanmış bir durumdur. Her sistem uyarısı veya güvenlik alarmı doğrudan olay değildir; bazıları yanlış alarm (false positive) olabilir. Doğrulama aşamasından sonra gerçek tehdit niteliği kazanan durumlar olay olarak sınıflandırılır.
Olay yönetimi prosedürü ISO 27001 belgelendirme denetiminde neden zorunludur?
ISO/IEC 27001:2022 standardının A.5.24 ile A.5.28 kontrolleri, kurumların güvenlik açıklarına karşı ne kadar hazırlıklı olduğunu kanıtlamasını ister. Bağımsız denetçiler, geçmişte yaşanan olayların nasıl kayıt altına alındığını, hangi aksiyonların alındığını ve tekrarlanmaması için hangi önlemlerin geliştirildiğini gösteren somut kanıtlar talep eder.
Kişisel veri içeren bir sızıntı olduğunda süreç nasıl işletilmelidir?
Kişisel veri güvenliğini ihlal eden bir olay tespit edildiğinde, öncelikle sızıntının kaynağı izole edilir ve yayılım durdurulur. Ardından 6698 sayılı KVKK m.12 hükümleri gereği, veri sorumlusu tarafından yasal süresi içinde Kişisel Veri Koruma Kurumu'na ve etkilenen kişilere bildirim yapılır. Sürecin teknik ve hukuki ayaklarının koordineli yürütülmesi zorunludur.
Bilgi güvenliği olaylarına müdahale ekibi kimlerden oluşmalıdır?
Bu ekip genellikle Bilgi Teknolojileri yöneticisi, sistem ve ağ uzmanları, bilgi güvenliği sorumlusu, hukuki müşavirlik temsilcisi ve kurumsal iletişim biriminden oluşur. Ekip üyelerinin rolleri, kriz anında kimin hangi kararı alacağı ve dış paydaşlarla nasıl iletişim kurulacağı olay müdahale planında açıkça yazılı olmalıdır.
Olay tatbikatları ne sıklıkla yapılmalı ve nasıl belgelendirilmelidir?
Tatbikatlar en az yılda bir kez, kritik sistemlerde ise yılda iki kez düzenlenmelidir. Tatbikat sonrasında bir değerlendirme raporu hazırlanmalı, senaryo sırasında yaşanan aksaklıklar tespit edilmeli ve ilgili prosedürler bu çıktılara göre güncellenerek denetçilere sunulmak üzere saklanmalıdır.
Adli bilişim ve delil toplama neden bu kadar önemlidir?
Olay yerindeki dijital kanıtların bütünlüğü bozulmadan toplanması, olayın arkasındaki aktörlerin tespit edilmesi ve olası hukuki veya idari soruşturmalarda delil sunulabilmesi için hayati önem taşır. Yanlış müdahale ile logların silinmesi veya sistemin doğrudan kapatılması, kritik kanıtların kaybolmasına neden olur.
Kaynaklar
- ISO/IEC 27001:2022 Standardı - https://www.iso.org (yeni sekmede açılır)
- Kişisel Verileri Koruma Kurumu (KVKK) Rehberleri - https://www.kvkk.gov.tr (yeni sekmede açılır)
- Ulusal Siber Olaylara Müdahale Merkezi (USOM) - https://www.usom.gov.tr (yeni sekmede açılır)
Sonuç ve Teklif
Bilgi güvenliği olay yönetimi süreçlerinin eksiksiz kurulması, denetim başarılarının ve kurumsal sürekliliğin temel güvencesidir. Süreçlerinizi uluslararası standartlara taşımak için iso-27001-belgesi sayfamızı inceleyebilir ve uzman ekibimizle görüşebilirsiniz. Ücretsiz ön görüşme ve teklif için formu doldurun.
Hazırlayan: ISO 27001 Danışmanlık uzman ekibi (BGYS danışmanları ve sızma testi uzmanları).