ISO 27001 Yazıları
TISAX Nedir? Otomotiv Bilgi Güvenliği ve VDA ISA Rehberi
Otomotiv endüstrisinde veri güvenliğini standartlaştıran TISAX mekanizmasını, VDA ISA gereksinimlerini ve denetim hazırlık süreçlerini uzman bakış açısıyla keşfedin.
Devamını Oku
ISO 27001 Erişim Kontrolü Rehberi: Denetim ve Uygulama
ISO 27001 erişim kontrolü süreçlerinde denetçilerin beklediği teknik kanıtlar, PowerShell raporları ve KVKK uyumu için kritik kontrol listesini içeren kapsamlı rehber.
Devamını Oku
Siber Güvenlik Kanunu 7545: ISO 27001 Uyum ve Denetim Rehberi
7545 sayılı Siber Güvenlik Kanunu, kritik altyapı işleten kurumlara yeni siber savunma yükümlülükleri getiriyor. ISO 27001:2022 standartlarıyla uyum stratejilerini keşfedin.
Devamını Oku
Yazılım Firmaları İçin ISO 27001 Risk Değerlendirmesi
Genel risk şablonları yazılım firmalarının gerçek risklerini, yani kaynak kodu, CI/CD sırlarını, açık kaynak bağımlılıklarını ve üretim verisini ıskalar. Bu rehber ISO/IEC 27001:2022'nin 6.1.2 ve 6.1.3 maddelerine göre adım adım yöntem, 5x5 kriter tablosu ve Ek-A eşlemeli örnek risk tablosu sunar.
Devamını Oku
Active Directory Sıkılaştırmada 5 Kritik Hata ve Ek-A
Active Directory saldırılarının çoğu yeni bir açıklıktan değil, yıllardır değişmeyen varsayılan ayarlardan beslenir. Bu rehber en sık yapılan 5 sıkılaştırma hatasını GPO ayar adları, PowerShell kontrol komutları ve ISO/IEC 27001:2022 Ek-A kontrolleriyle eşleştirerek anlatır.
Devamını Oku
ISO 27001 Stage 2 Uygunsuzlukları ve Önleme Yolları
Stage 2 denetiminde uygunsuzlukların çoğu dokümanda değil, dokümanla sahadaki uygulama arasındaki boşlukta çıkar. Bu rehber, ISO/IEC 27001:2022'nin en sık bulgu yazılan maddelerini, denetçinin istediği kanıtları ve 30 günlük hazırlık listesini madde numaralarıyla anlatır.
Devamını Oku
Uç Nokta Güvenliği Nedir? ISO 27001 A.8.1 ve Hibrit Çalışma Rehberi
Hibrit çalışma modelinde uç nokta güvenliği sağlama, ISO 27001 A.8.1 denetimlerine hazırlanma ve mobil cihaz risklerini yönetme rehberi.
Devamını Oku
Şirket Verilerini Fidye Yazılımlarından (Ransomware) Korumak İçin 5 Kritik Adım
Şirket verilerinizi fidye yazılımı tehditlerine karşı nasıl korursunuz? İş yerinizde alabileceğiniz en etkili…
Devamını Oku
Bulut Bilişim Güvenliği: Buluta Taşınırken Yapılan 5 Hata
Bulut bilişim güvenliği nasıl sağlanır? Şirketlerin buluta taşınırken yaptığı hataları ve veri sızıntısı…
Devamını Oku
Siber Saldırı Simülasyonu Nedir? Kurumunuz İçin Kapsamlı ve Etkili Rehber
Siber saldırı simülasyonu ile şirketinizin güvenlik açıklarını önceden tespit edin. Gerçekçi senaryolarla…
Devamını Oku
Bilgi Güvenliği Yönetimi ve ISO 27001
ISO 27001 standartlarına uyumlu bilgi güvenliği yönetimi nasıl kurulur? Şirketiniz için en etkili risk…
Devamını Oku
Siber Güvenlik Zafiyeti ve Korunma Yolları
Siber güvenlik zafiyeti türlerini öğrenerek sistemlerinizi koruyun. En yaygın sistem açıkları ve yama…
Devamını Oku
Penetrasyon Testi Rehberi: Güvenliğinizi Test Edin
Penetrasyon testi nedir, nasıl yapılır? Uzmanından sızma testi (pentest) adımları, siber güvenlik zafiyeti…
Devamını OkuPenetrasyon Testi Nedir? Şirketler Neden Düzenli Yaptırmalı?
Şirketinizin siber güvenlik altyapısı gerçekten güvenli mi? Penetrasyon testi ile açıkları hackerlardan önce…
Devamını Oku
ISO 27001 nedir ve neden önemlidir?
ISO 27001 nedir? Bilgi Güvenliği Yönetim Sistemi standardının temellerini, işletmeniz için önemini ve…
Devamını Oku
Kurumsal Tedarikçi Denetimlerinden Geçmek İçin Bilgi Güvenliği Şartları
Kurumsal tedarikçi denetimlerinden geçmek için gereken bilgi güvenliği şartlarını öğrenin; ihaleleri…
Devamını Oku
İstanbul ISO 27001 Belgesi: Profesyonel Belgelendirme
İstanbul’da ISO 27001 belgesi almanız için gereken tüm süreçleri yönetiyoruz. Hızlı, güvenilir ve uygun…
Devamını Oku
ISO 27001 Belgesi Kaç Günde Alınır? İstanbul İçin Hızlı Süreç
ISO 27001 belgesi kaç günde alınır? İstanbul'da 2-6 ay süren süreci, risk analizinden resmi denetime kadar…
Devamını Oku
ISO 27001 Danışmanlık Firması İstanbul – Profesyonel Çözümler
İstanbul'daki deneyimli bir ISO 27001 danışmanlık firması ile çalışmaya hazır mısınız? Siber dayanıklılığınızı inşa…
Devamını Oku
ISO 27001 belgesi almanın ön şartı nedir
ISO 27001 şartları nelerdir? İstanbul bölgesindeki firmaların uyması gereken bilgi güvenliği kriterlerini…
Devamını Oku
ISO 27001 Belgesi Fiyatı Nedir? İstanbul İşletmeleri İçin Maliyetler
ISO 27001 belgesi fiyatı nasıl hesaplanır? İstanbul piyasasındaki denetim ve danışmanlık maliyetlerini…
Devamını Oku
ISO 27001 Nedir
ISO 27001 nedir? İstanbul’daki işletmeler için bilgi güvenliği yönetim sisteminin önemi ve avantajlarını…
Devamını Oku
İstanbul ISO 27001 Belgesi Nasıl Alınır? Adım Adım Rehber
İstanbul'da ISO 27001 belgesi nasıl alınır? Belgelendirme sürecinin tüm aşamalarını profesyonel destek…
Devamını Oku
ISO 27001 Danışmanlık Fiyatı 2026 – İstanbul Özel Teklifleri
ISO 27001 danışmanlık fiyatı nedir? İstanbul'daki firmalara özel, verimliliği artıran şeffaf fiyatlandırma…
Devamını Oku
İstanbul ISO 27001 Danışmanlık
İstanbul merkezli işletmeniz için profesyonel ISO 27001 danışmanlık rehberi. BGYS kurulumu, risk analizi…
Devamını Oku
Güvenlik Eğitimi ve Kurumsal Farkındalık
Profesyonel güvenlik eğitimi ile çalışanlarınızı siber tehditlere karşı hazırlayın. ISO 27001 uyumlu teknik…
Devamını Oku
ISO 27001 İç Tetkikçi Eğitimi ve Denetim Süreci Rehberi
ISO 27001 iç tetkikçi eğitimi ile kurum içi denetimlerinizi profesyonelce yönetin. Denetim aşamaları ve…
Devamını Oku
Şirketler İçin Bilgi Güvenliği Temel Eğitimi ve Stratejik Önemi
Bilgi güvenliği temel eğitimi ile verilerinizi koruyun. ISO 27001 uyumlu profesyonel temel eğitim içerikleri…
Devamını Oku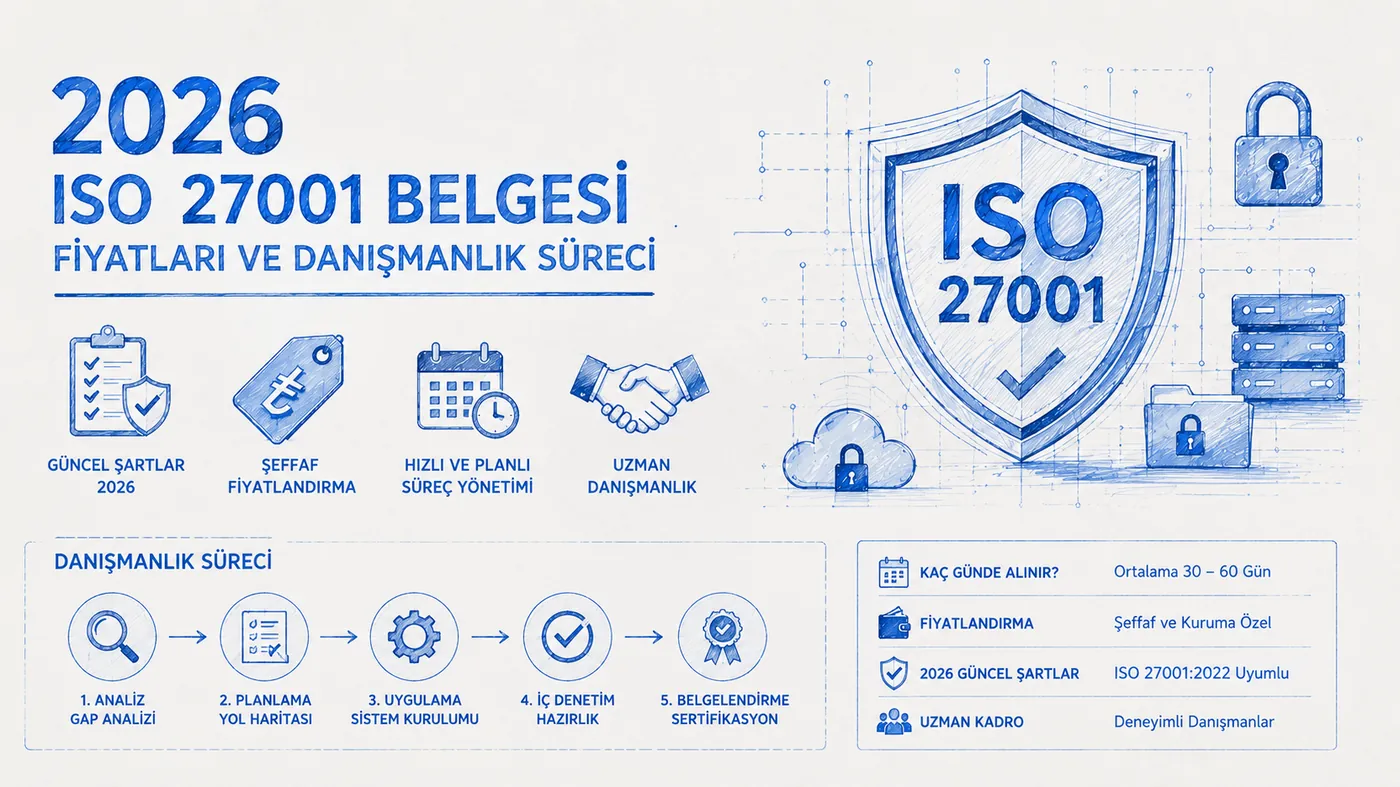
2026 ISO 27001 Fiyatları ve Danışmanlık Süreci Hakkında Her Şey
2026 ISO 27001 fiyatları ve danışmanlık süreci hakkında güncel bilgiler. Belge kaç günde alınır? Maliyetler…
Devamını Oku
ISO 27001 Danışmanlık Gebze ve Kocaeli: Yerinde BGYS Desteği
Gebze ofisimizden Kocaeli genelinde yerinde ISO 27001 danışmanlığı: kapsam, risk değerlendirmesi, SoA, iç tetkik ve belgelendirme denetimine hazırlık.
Devamını Oku
Sızma Testi (Pentest) ve ISO 27001: Sistem Açıklarınızı Profesyonelce Kapatın
Sızma testi ve ISO 27001 süreciyle sistem açıklarınızı profesyonelce kapatın. Kocaeli siber güvenlik denetimi…
Devamını Oku
Sanayi ISO 27001: İmalat ve Savunma Sektöründe Bir Adım Öne Geçin
İmalat ve savunma sanayi için Sanayi ISO 27001 belgesi ile ihalelerde avantaj sağlayın. Kurumsal prestij ve…
Devamını Oku
Gebze OSB ISO 27001 Danışmanlık Süreci ve Maliyetleri
Gebze ISO 27001 danışmanlık süreci ile BGYS kurulum adımlarını öğrenin, risk analizi ve denetim süreçlerini…
Devamını Oku
Gebze ISO 27001 Sürecinde Yapılan Hatalar
Gebze iso 27001 sürecinde yapılan yaygın hatalar, yanlış kurulumlar ve belge alma sürecinde dikkat edilmesi…
Devamını Oku
Gebze’de ISO 27001 Danışmanlık Neden Gerekli?
gebze’de iso 27001 danışmanlık neden gerekli? bilgi güvenliği, KVKK uyumu ve kurumsal güvenlik açısından 2026…
Devamını Oku
Gebze ISO 27001 Belgesi Nasıl Alınır? (Adım Adım Rehber)
gebze iso 27001 belgesi nasıl alınır? adım adım süreç, danışmanlık aşamaları ve belgelendirme detayları ile…
Devamını Oku
Gebze Firmaları için ISO 27001 Kurulum Rehberi
gebze firmaları için iso 27001 kurulum rehberi. bgys kurulumu, risk analizi ve belge alma süreci 2026 adım…
Devamını Oku
Gebze ISO 27001 Belgelendirme Süreci (Stage 1 & Stage 2)
gebze iso 27001 belgelendirme süreci stage 1 ve stage 2 denetim adımları, süreç akışı ve belgelendirme…
Devamını Oku
Kapsamlı ISO 27001 ve 27701 İlgili Taraflar Rehberi: Beklentiler, Yasal Şartlar ve 2026 Güncel Zorunluluklar-
ISO 27001 ve 27701'de ilgili tarafların ihtiyaç ve beklentileri nasıl analiz edilir? Yasal yükümlülükler ve…
Devamını Oku
Kapsamlı ISO 27001 & 27701 Rehberi: BGYS Kapsamı Nasıl Belirlenir? (2026 Güncel)
ISO 27001 ve 27701'de BGYS kapsamı nasıl belirlenir? İklim değişikliği, veri işleme süreçleri ve Ek-A…
Devamını Oku
Kapsamlı ISO 27001 Planlama Rehberi: Bilgi Güvenliğinde Risk ve Fırsat Analizi (2026 Güncel)
ISO 27001 Madde 6 kapsamında risk ve fırsatları nasıl yönetmelisiniz? Risk metodolojisi ve kabul kriterleri…
Devamını Oku
Kapsamlı ISO 27001 İşletim Rehberi: Operasyonel Planlama ve Kontrol (2026)
ISO 27001 Madde 8.1 kapsamında bilgi güvenliği süreçleri nasıl planlanır ve kontrol edilir? Dış kaynak…
Devamını Oku
ISO 27001 Destek Rehberi: Kaynaklar, Yeterlilik ve Yazılı Bilgi Kontrolü (2026)
ISO 27001 Madde 7 kapsamında kaynak yönetimi, personel farkındalığı ve döküman kontrolü nasıl yapılır? 2026…
Devamını Oku
Kapsamlı ISO 27001 & 27701 Proses Rehberi: BGYS Süreç Yönetimi, Yetkilendirme ve 2026 İyileştirme Kuralları
ISO 27001 ve 27701 standartlarında ihtiyaç duyulan prosesler nasıl kurulur? Girdiler, çıktılar, kaynak…
Devamını OkuISO 27001 & 27701 Bağlam Analizi ve İklim Değişikliği
ISO 27001 ve 27701 standartlarında kuruluş bağlamı nasıl belirlenir? Veri sorumlusu tanımı ve iklim…
Devamını Oku
Kapsamlı ISO 27001 Planlama Rehberi: Bilgi Güvenliği Hedefleri ve Değişiklik Yönetimi (2026)
ISO 27001 Madde 6.2 ve 6.3 kapsamında bilgi güvenliği hedefleri nasıl planlanır? Ölçülebilir amaçlar ve…
Devamını Oku
Kapsamlı ISO 27001 & 27701 Risk İşleme Rehberi: Uygulanabilirlik Bildirgesi (SoA) ve Kontroller
ISO 27001 Madde 6.1.3 risk işleme süreci nasıl kurulur? SoA dökümanı, risk işleme planı ve ISO 27701…
Devamını Oku
Kapsamlı ISO 27001 & 27701 Risk Değerlendirme Rehberi: Varlıklar, Tehditler ve 2026 Kriterleri
ISO 27001 ve 27701 risk değerlendirme süreci nasıl kurulur? GBE riskleri, varlık sahipleri ve iklim…
Devamını Oku
ISO 27001 Liderlik Rehberi: Politika ve Sorumluluklar
ISO 27001'de üst yönetimin rolleri nelerdir? Liderlik, BGYS politikası ve sorumlulukların atanması hakkında…
Devamını Oku
BGYS Danışmanlık Ücretleri 2026
BGYS danışmanlık ücretleri nasıl hesaplanır? ISO 27001 belgelendirme maliyetleri ve sızma testi fiyatları…
Devamını Oku
ISO 27001 Denetim Pentest
ISO 27001 denetim sürecinde sızma testi (pentest) raporu nasıl olmalı? Annex A kontrollerine tam uyumlu…
Devamını Oku
ISO 27001 Eksikleri Nasıl Kapatılır?
ISO 27001 eksikleri nasıl kapatılır? Boşluk analizi, teknik zafiyetler ve dökümantasyon hatalarını giderme…
Devamını Oku
ISO 27001 Güvenlik Testleri
iso 27001 güvenlik testleri ve teknik denetim süreçleri 2026 rehberi. siber güvenlik kontrolleri, risk…
Devamını Oku
ISO 27001 pentest zorunlu mu
ISO 27001 sürecinde sızma testi (pentest) yaptırmak zorunlu mu? 2022 güncellemesi ve Ek-A kontrollerine göre…
Devamını Oku
Sızma Testi Teklifi Al | Türkiye 2026 Pentest Hizmetleri
Türkiye'nin uzman ekibinden anında sızma testi teklifi alın. ISO 27001 ve KVKK uyumlu siber güvenlik denetimi…
Devamını Oku
ISO 27001 Sızma Testi | 2026 Kurumsal Pentest Zorunluluğu
ISO 27001 belgelendirme sürecinde zorunlu olan sızma testi (pentest) hizmetimizle tanışın. Annex A…
Devamını Oku
ISO 27001 Sertifikasını Kim Verir? Belgelendirme Kuruluşu Seçme ve Doğrulama Rehberi
ISO 27001 sertifikasını danışmanlık firmaları değil, bağımsız ve akredite belgelendirme kuruluşları verir. Bu rehber kuruluş seçerken bakılacak 8 kriteri, teklif karşılaştırmasını ve bir belgenin geçerliliğinin nasıl doğrulanacağını anlatıyor.
Devamını Oku
Bilişim Sektörü ISO 27001 Zorunluluğu ve Sektörel Standartlar
Bilişim sektörü ISO 27001 zorunluluğu nedir? Yazılım, hosting ve teknoloji firmaları için ISO 27001 belgesi…
Devamını Oku
Uygulanabilirlik Bildirgesi (SoA) Nedir?
Uygulanabilirlik bildirgesi (SoA) nedir ve nasıl hazırlanır? ISO 27001 Annex A kontrolleri, hariç tutma…
Devamını Oku
Siber Güvenlik Risk Yönetimi ve Proaktif Savunma
Siber güvenlik risk yönetimi nedir ve nasıl yapılır? ISO 27001 risk analizi, tehdit tespiti ve sızma testi…
Devamını Oku
Bilgi Güvenliği Risk Analizi
Bilgi güvenliği risk analizi örneği ve metodolojisi. ISO 27001 risk değerlendirme tablosu, tehdit matrisi ve…
Devamını Oku
KVKK ve ISO 27001 Uyumu: Bütünleşik Veri Güvenliği Yönetimi
Veri güvenliğinde 2026 standartlarını yakalayın! KVKK ve ISO 27001 ile tam uyum sağlamanızı ve verilerinizi…
Devamını Oku
ISO 27001 denetim soruları
ISO 27001 denetim soruları ve cevapları: Bilgi güvenliği denetçi mülakatları, dökümantasyon kontrolleri ve…
Devamını Oku
ISO 27001 İç Tetkik Uygulama Rehberi
ISO 27001 iç tetkik sürecini profesyonelce yönetin. Denetim planlama, uygulama ve raporlama aşamalarını…
Devamını Oku
ISO 27001 Belgelendirme Süreci ve Başvuru Adımları
ISO 27001 belgelendirme süreci aşamaları ve maliyetleri. Belge alımı için dökümantasyon, risk analizi, iç…
Devamını Oku
BGYS varlık envanteri hazırlama
BGYS varlık envanteri hazırlama rehberi ve örnek şablonu. Bilgi varlıklarının sınıflandırılması, değerlemesi…
Devamını Oku
BGYS Politika Dökümanları Örneği ve Dökümantasyon
BGYS politika dökümanları örneği ve zorunlu prosedürler. ISO 27001 bilgi güvenliği politikası, erişim…
Devamını Oku
ISO 27001:2022 Revizyon Farkları
ISO 27001:2022 revizyon farkları nelerdir? Yeni kontroller, değişen Annex A yapısı ve sızma testi…
Devamını Oku
Bilgi Güvenliği Yönetim Sistemi Kurulumu
Bilgi güvenliği yönetim sistemi kurulumu nasıl yapılır? ISO 27001 standartlarına uyum, risk analizi ve sızma…
Devamını Oku
Denetime 1 Ay Kala Ne Yapılmalı
Bilgi Güvenliği Yönetim Sistemi sertifikasyonunda son 30 gün en kritik dönemdir. Denetim öncesi hangi…
Devamını Oku